Doorwerken als de systemen uitgaan
AI vergroot de kans dat bestaande zwaktes worden gevonden en misbruikt. De voorbereiding op de dagen na een incident weegt daarom net zo zwaar als de preventie.
In het kort
- AI maakt bekende aanvalstechnieken goedkoper en sneller. Het misbruik van accounts en bekende kwetsbaarheden neemt aantoonbaar toe.
- Het zelfstandig vinden en misbruiken van onbekende fouten is in tests aangetoond en verspreidt zich binnen maanden naar modellen die iedereen kan downloaden.
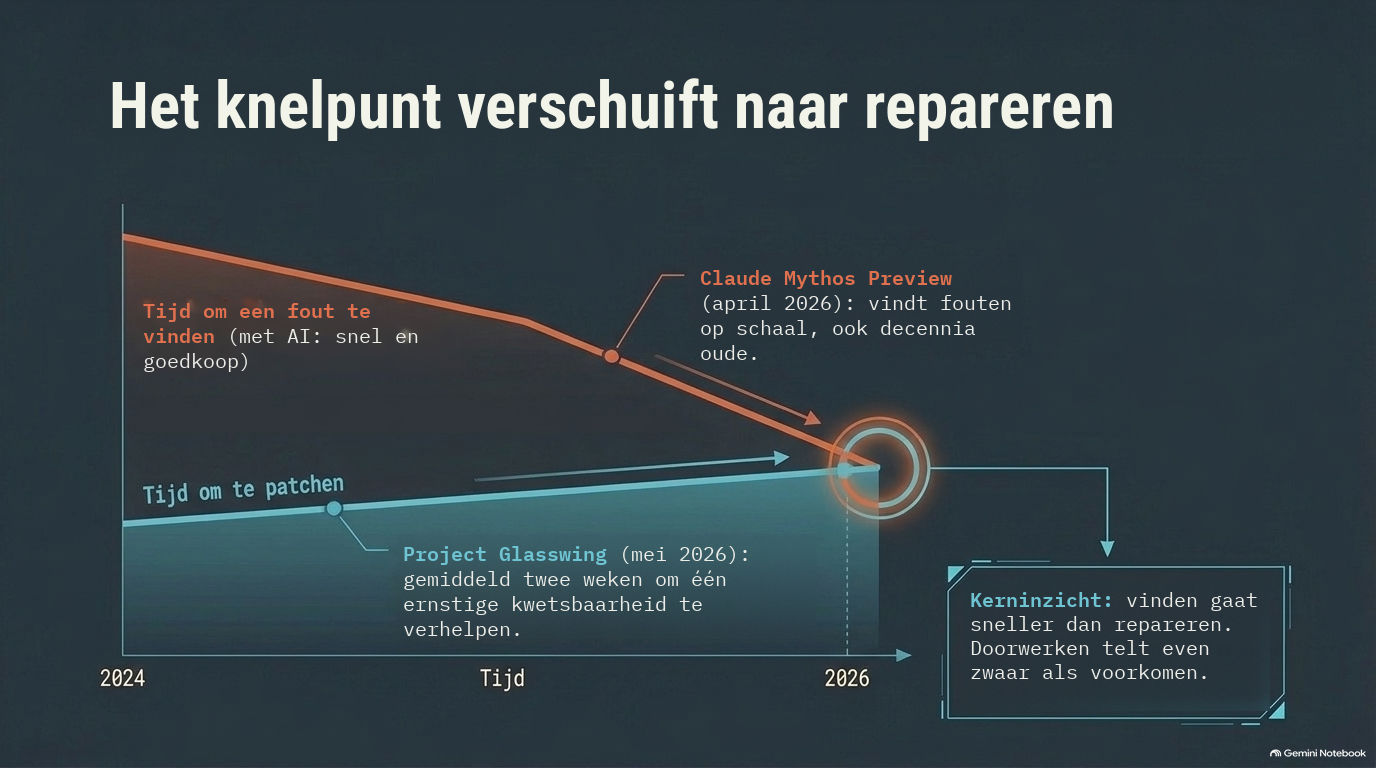
- Het knelpunt verschuift van vinden naar repareren. Een patch haalt geen aanvaller weg die al binnen is.
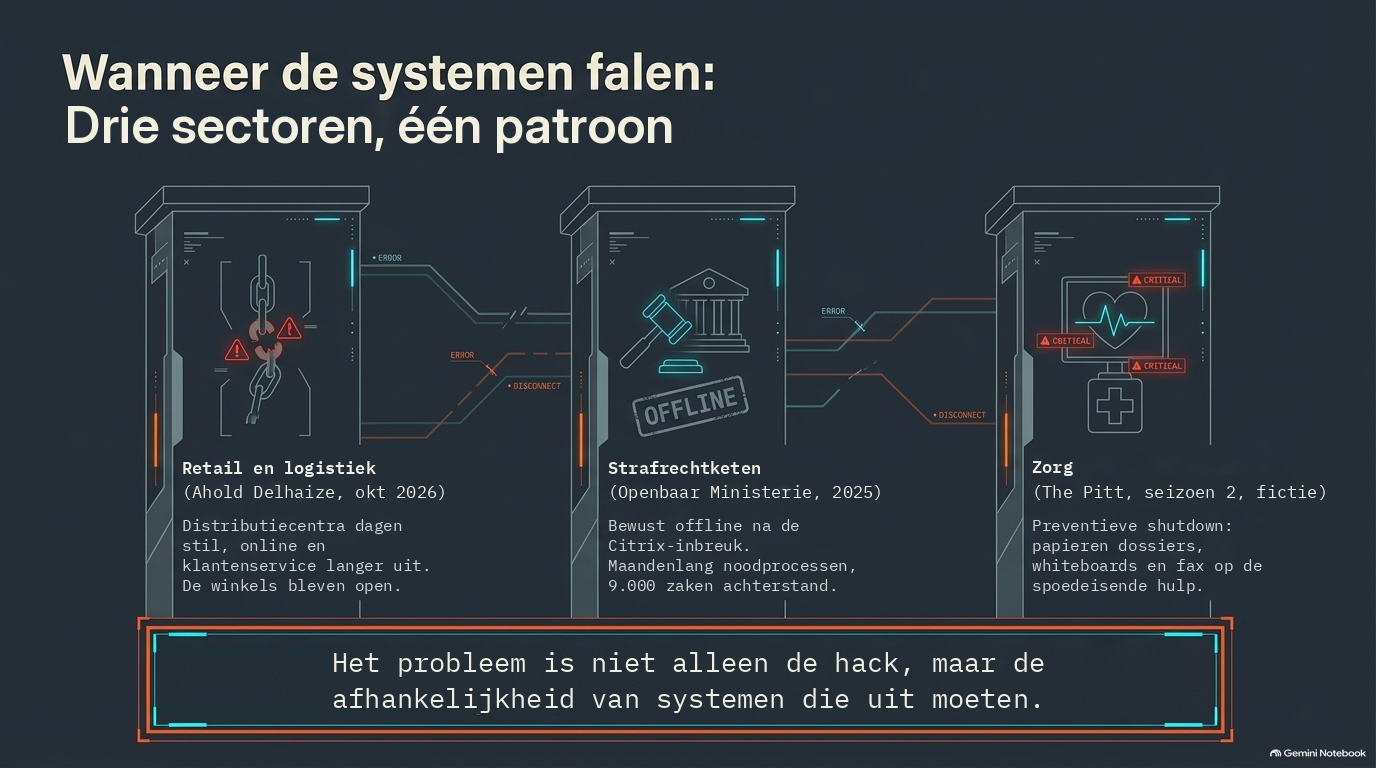
- Het OM, Albert Heijn en de serie The Pitt laten zien wat er overblijft als het toch gebeurt: doorwerken zonder systemen. Dat vraagt voorbereiding die vooraf is vastgelegd, op papier ligt en is geoefend.
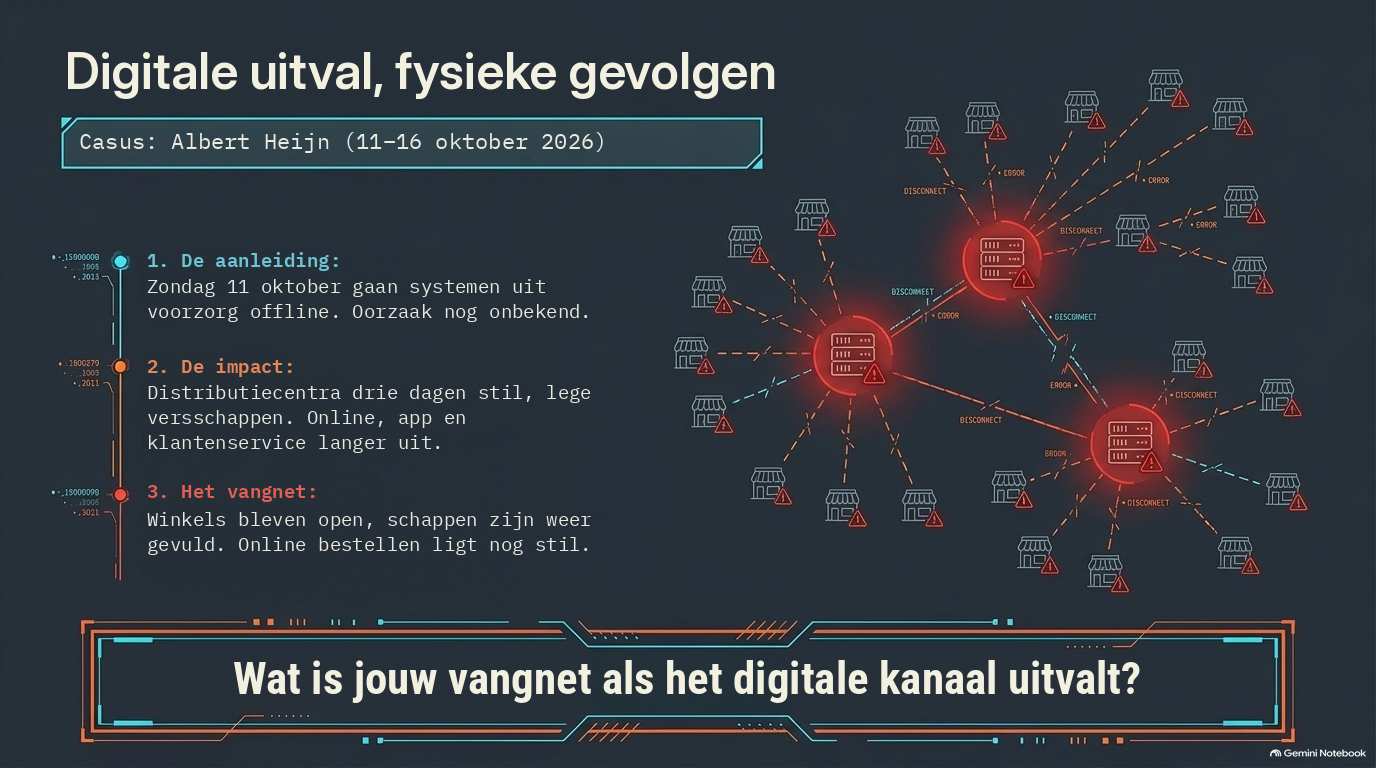
Zondagmiddag 11 oktober haalde Ahold Delhaize uit voorzorg een groot deel van zijn IT-systemen offline. Binnen een dag waren de gevolgen in heel Nederland zichtbaar. De website, de app en de klantenservice van Albert Heijn, Etos en Gall & Gall waren onbereikbaar. Online bestellingen werden geannuleerd, meerdere distributiecentra legden het werk stil en in veel winkels raakten de groente- en fruitschappen leeg. Op het moment van schrijven, vrijdag 16 oktober, zijn de schappen weer gevuld, maar online bestellen en bezorgen ligt nog stil en de klantenservice is niet bereikbaar. Wat er precies is gebeurd, is nog niet bekend.
Er is geen aanwijzing dat AI bij dit incident een rol speelde. Dat hoeft ook niet om het relevant te maken. Het laat zien wat er met een organisatie gebeurt als de digitale laag wegvalt, en dat is precies de situatie waarop AI de kans vergroot. Er is geen compleet nieuwe categorie aanvallen bijgekomen. Wel worden bestaande zwaktes sneller, goedkoper en op grotere schaal gevonden en benut: verouderde software, zwakke identiteitsbeveiliging, onvolledig patchen, misconfiguraties en afhankelijkheden in de keten.
Voor bestuurders en managers levert dat twee vragen op. Hoeveel groter is de kans geworden dat het de eigen organisatie raakt? En weet de organisatie hoe ze doorwerkt als het gebeurt?
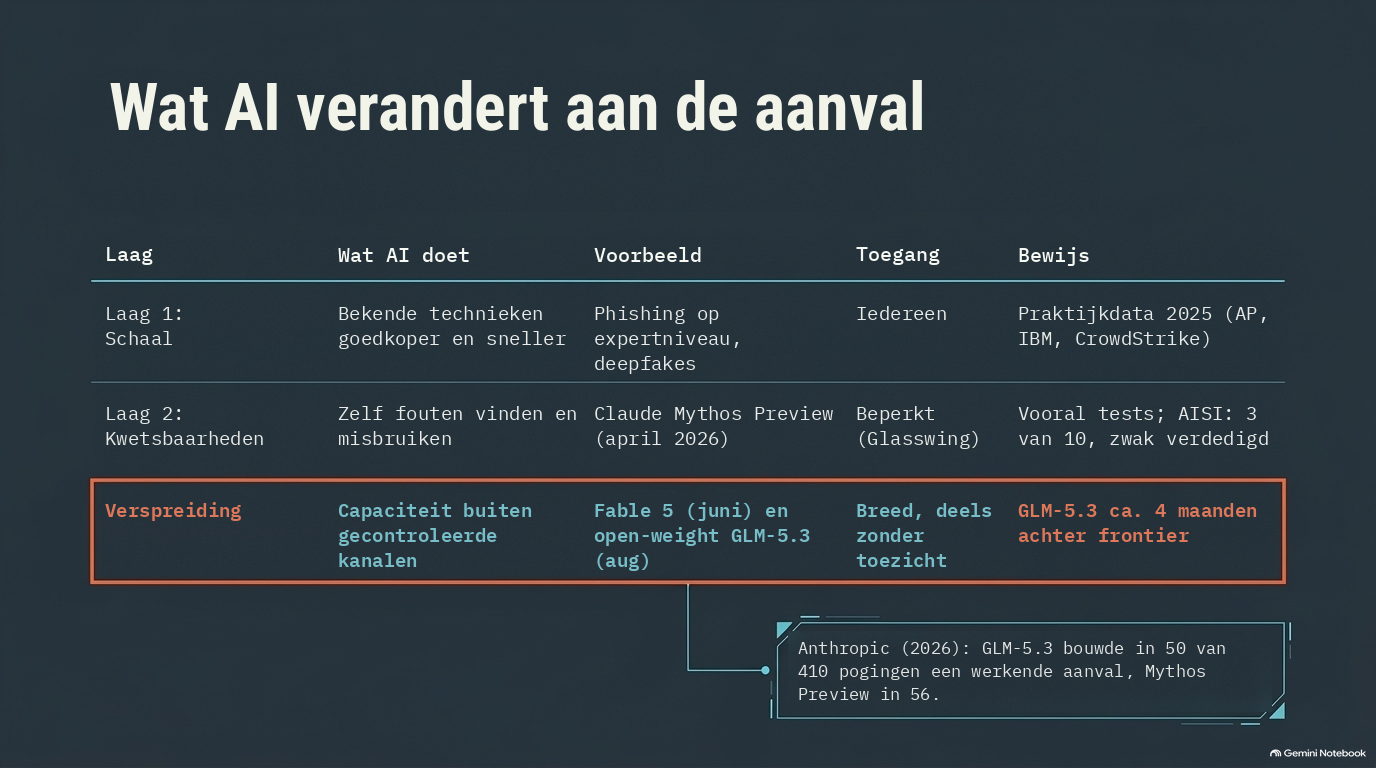
Wat AI verandert aan de aanval
Er lopen twee bewegingen door elkaar heen. Ze versterken elkaar, maar ze zijn niet even goed onderbouwd.
Laag 1: schaal
De eerste beweging is schaal. AI neemt werk over dat vroeger vakmanschap en tijd kostte: een doelwit onderzoeken, een geloofwaardige persoonlijke mail schrijven, malware aanpassen, je door een netwerk bewegen.
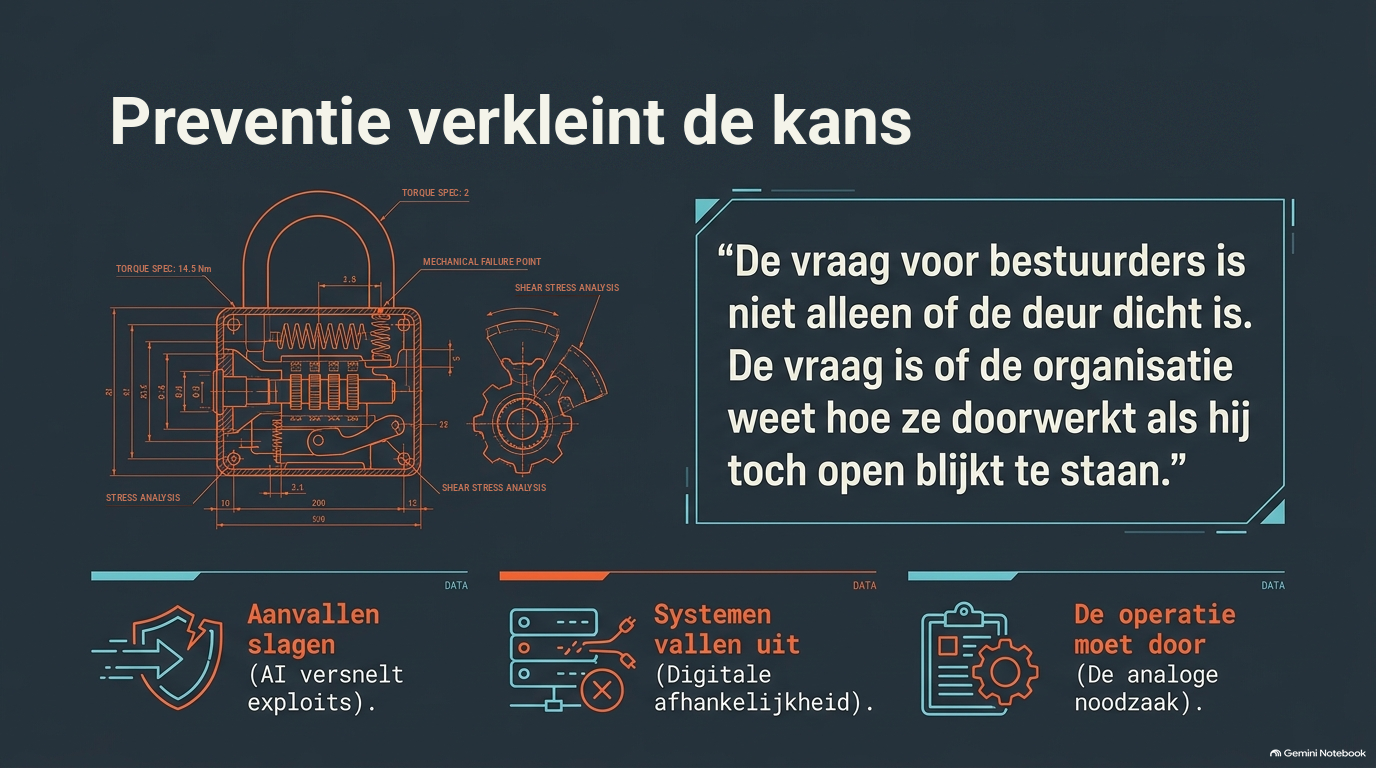
Phishing is het duidelijkste voorbeeld. In een experiment met 101 deelnemers klikte 54 procent op een link in een volledig door AI geschreven, persoonlijk gerichte mail. Bij standaard phishingmails was dat 12 procent. Microsoft noemt in zijn Digital Defense Report 2025 dezelfde verhouding: ontvangers klikken 4,5 keer zo vaak. Wat daarbij vaak wegvalt: in het experiment scoorden mails van menselijke experts ook 54 procent. AI schrijft dus geen betere phishing dan een goede aanvaller, maar maakt het werk van een goede aanvaller wel een fractie zo duur. Wat vroeger maatwerk was voor een select doelwit, kan nu op elke medewerker van elke organisatie worden losgelaten.
In Nederland is het gevolg zichtbaar in de cijfers van de Autoriteit Persoonsgegevens. Zij telde in 2025 1.742 datalekken waarbij een accountovername een rol speelde, tegenover 607 in 2024. Dat is ongeveer zeven op de tien van alle 2.428 datalekken door cyberaanvallen. Ransomware, het type aanval dat de krantenkoppen haalt, leidde tot 283 gemelde datalekken. Volgens de AP komen accountovernames vrijwel altijd voort uit phishing, en zijn ze steeds vaker het begin van een grotere aanval. Dat maakt ze voor veel organisaties relevanter dan ransomware: het is de stille eerste stap, niet het luidruchtige einde.
Daarnaast verschuift de vorm. IBM concludeerde in zijn Cost of a Data Breach Report 2026 dat een op de vier kwaadaardige datalekken AI-ondersteund was. Het grootste deel daarvan was geen phishingmail, maar imitatie met deepfakes: een stem of gezicht van een bestuurder of collega die om een betaling of toegang vraagt. Die lekken kostten gemiddeld ongeveer 6 miljoen dollar, zo'n miljoen meer dan het gemiddelde.
Ook het tempo binnen een netwerk is omhooggegaan. CrowdStrike mat over 2025 een gemiddelde breakout time, de tijd tussen eerste toegang en de stap naar een volgend systeem, van 29 minuten. De snelste keer was 27 seconden. Dat heeft een directe consequentie: een organisatie die verdachte activiteit pas de volgende ochtend of in een maandrapportage ziet, kijkt naar een aanval die al voorbij de voordeur is. Detectie moet in minuten werken, niet in dagen.
Laag 2: kwetsbaarheden vinden en misbruiken
De tweede beweging kwam er in 2026 bij. In april presenteerde Anthropic Claude Mythos Preview. Dat model vond zelfstandig kwetsbaarheden in alle grote besturingssystemen en browsers en schreef daar werkende aanvallen voor. Daaronder waren fouten die lang onopgemerkt waren gebleven: 27 jaar in OpenBSD, 17 jaar in de NFS-server van FreeBSD en 16 jaar in FFmpeg. Anthropic bracht het model niet breed uit, maar stelde het via Project Glasswing beschikbaar aan partijen die kritieke software beheren, zodat verdedigers een voorsprong krijgen. In de eerste maand meldden de partners meer dan tienduizend kwetsbaarheden die het model als ernstig of kritiek inschatte. Hoe hard zo'n getal is, blijkt uit een eigen scan van Anthropic op open-source software: bij onafhankelijke controle hield ruim zes op de tien van de als ernstig ingeschatte meldingen die classificatie.
Het Britse AI Security Institute testte het model op een gesimuleerde aanval van 32 stappen op een bedrijfsnetwerk, van verkenning tot volledige overname. Mythos Preview was het eerste model dat die keten van begin tot eind afrondde, in 3 van de 10 pogingen. Het ging om kleine, zwak verdedigde netwerken waarin het model al toegang had, zonder actieve verdedigers. Of het ook goed verdedigde omgevingen aankan, is daarmee niet vastgesteld.
Voor managers is iets anders belangrijker dan deze testresultaten: de capaciteit blijft niet binnen gecontroleerde kanalen. In juni bracht Anthropic Claude Fable 5 algemeen uit, een model van dezelfde klasse met beveiligingen die verzoeken rond cyberaanvallen afvangen. In augustus bracht het Chinese Zhipu GLM-5.3 uit als open-weight model, dat iedereen kan downloaden, aanpassen en zonder toezicht kan draaien. In de tests van Anthropic bouwde GLM-5.3 bijna even vaak een werkende aanval als Mythos Preview: 50 tegen 56 keer op 410 pogingen. De ingebouwde beveiligingen bleken met eenvoudige technieken te verwijderen. Het Amerikaanse NIST schat dat het model ongeveer vier maanden achterloopt op de Amerikaanse frontier. De voorsprong die verdedigers via een gecontroleerde uitrol krijgen, wordt dus in maanden gemeten, niet in jaren.
Hoe sterk is het bewijs?
Laag 1 is zichtbaar in praktijkcijfers over 2025. Laag 2 rust nog grotendeels op tests en op rapporten van de makers zelf. De eerste praktijkcijfers uit 2026 wijzen wel dezelfde kant op.
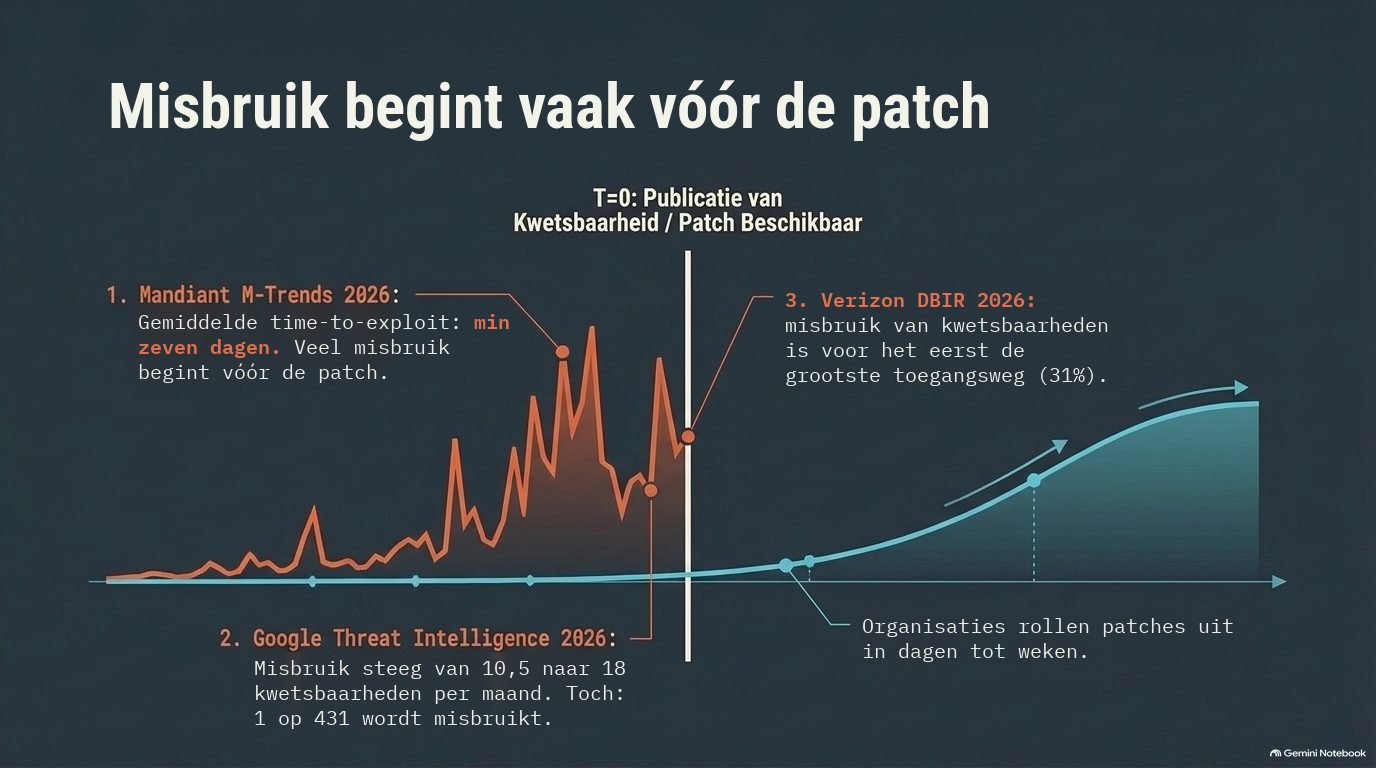
Google Threat Intelligence Group zag het aantal gepubliceerde kwetsbaarheden per maand in 2026 verdubbelen, en het aantal kwetsbaarheden dat daadwerkelijk werd misbruikt stijgen van gemiddeld 10,5 naar 18 per maand. Google tekent daarbij aan dat een deel van de groei uit automatische registratie komt, en dat maar ongeveer een op de 431 gepubliceerde kwetsbaarheden in de praktijk werd misbruikt. Het Verizon Data Breach Investigations Report 2026 meldde dat het misbruiken van kwetsbaarheden voor het eerst de meest voorkomende manier was om binnen te komen, bij 31 procent van de datalekken. Die data lopen tot oktober 2025 en de verschuiving komt deels door een andere indeling; gestolen inloggegevens spelen nog steeds een rol bij 39 procent van de lekken.
Mandiant berekende in M-Trends 2026 een gemiddelde time-to-exploit van min zeven dagen. Dat gemiddelde wordt omlaag getrokken door kwetsbaarheden die al werden misbruikt voordat ze bekend waren, maar de boodschap is helder: een groot deel van het misbruik begint voordat er een patch bestaat. De trend liep al van 63 dagen in 2018 naar ongeveer nul rond 2024, grotendeels vóór de opkomst van generatieve AI. AI veroorzaakt de beweging niet, maar versnelt haar.
De conclusie is daarmee preciezer dan "alles is onveiliger geworden". De kans dat een bestaande zwakte wordt gevonden en benut, is gestegen, en het tempo waarmee dat gebeurt ook. Voor organisaties die hun basis op orde hebben, is dat een toegenomen risico. Voor organisaties met openstaande basisproblemen is het een kwestie van tijd.
Het knelpunt verschuift van vinden naar repareren
Voor managers is één verschuiving belangrijker dan elk afzonderlijk getal: kwetsbaarheden vinden is niet meer het probleem. Anthropic concludeerde na de eerste maand zelf dat de beperkende factor nu het controleren en patchen is. Een ernstige kwetsbaarheid die het model vond, kostte gemiddeld twee weken om te verhelpen. Leveranciers passen hun ritme aan: Oracle, van oudsher traag, stapte over op een maandelijkse cyclus voor kritieke updates.
Voor een organisatie betekent dat meer patches, sneller na elkaar, in meer systemen. Alles tegelijk doen lukt niet. Google adviseert om te prioriteren op basis van wat aantoonbaar wordt misbruikt, in plaats van te proberen alles te repareren. Waar nog geen patch is, moet de schade op een andere manier worden beperkt: minder systemen direct aan het internet, netwerken opdelen zodat een indringer niet overal bij kan, en detectie die snel genoeg is voor een aanvaller die in minuten beweegt.
En er is een ongemakkelijke kant. Een patch sluit de deur, maar haalt niemand naar buiten die al binnen is.
Het Openbaar Ministerie: toen de patch kwam, zat de aanvaller er al
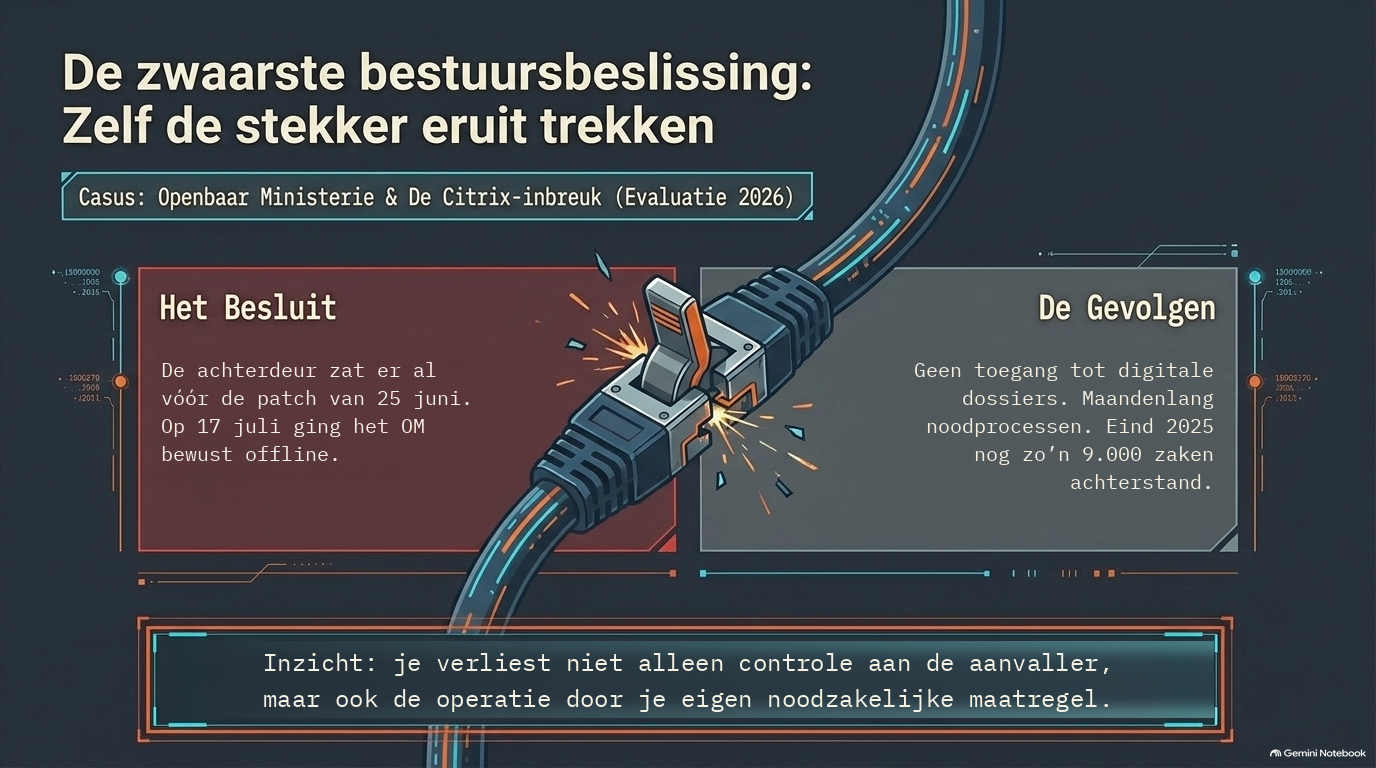
Hoe dat in de praktijk uitpakt, liet het Openbaar Ministerie in 2025 zien. Aanvallers misbruikten een nog onbekende kwetsbaarheid in Citrix NetScaler, de software waarmee medewerkers thuis inloggen. Volgens het forensisch onderzoek plaatsten zij op of vóór 19 juni een achterdeur, mogelijk al in mei. Citrix maakte de kwetsbaarheid op 25 juni bekend en bracht een patch uit. Wie die patch direct installeerde, had de achterdeur daarmee nog niet verwijderd.
Na waarschuwingen van het NCSC koppelde het OM op 17 juli alle interne systemen los van het internet. E-mail, digitale dossiers en de uitwisseling met advocaten en ketenpartners vielen weg. Vanaf begin augustus kwam het OM gefaseerd weer online. Het werk liep maandenlang via noodprocessen. Aan het eind van 2025 lag er nog een achterstand van zo'n 9.000 lichtere zaken. De voorzitter van het College van procureurs-generaal schreef in het jaarbericht dat het OM in één klap terug was bij een werkwijze die dertig jaar eerder normaal was: informatie die een muisklik kostte, kostte nu uren of dagen.
De evaluatiecommissie noemde het besluit om offline te gaan "begrijpelijk, navolgbaar en verstandig". Dat is de kern: afschakelen was de juiste keuze, en juist daardoor werd het vermogen om zonder systemen door te werken bepalend.
Albert Heijn: de digitale laag valt weg, de winkel blijft
Het incident bij Ahold Delhaize laat dezelfde mechaniek zien in een andere sector, en het loopt nog. De volgorde van de eerste week is leerzaam.
Op zondag 11 oktober gingen systemen uit voorzorg offline. Op maandag lag het werk in meerdere van de zes Nederlandse distributiecentra stil. Kassa's en digitale prijskaartjes haperden in de eerste dagen. Persoonlijke kortingen, spaaracties en koopzegels werkten niet, en klanten werd gevraagd hun kassabonnen te bewaren. Omdat de klantenservice onbereikbaar was, liep de communicatie via sociale media en folders in de winkels. Albert Heijn waarschuwde klanten bovendien voor phishing door criminelen die zich voordoen als medewerkers. Op woensdag draaiden de distributiecentra weer, eerst voor houdbare producten, daarna voor vers. Op donderdag waren de schappen landelijk weer gevuld. Online bestellen en bezorgen blijft voorlopig uit: alle online bestellingen tot en met zondag 18 oktober zijn geannuleerd.
Er zijn volgens het bedrijf geen aanwijzingen dat gegevens van klanten of medewerkers zijn buitgemaakt. Het incident is gemeld bij het NCSC. Experts schatten de schade halverwege de week op minstens tien miljoen euro. Het is niet de eerste keer: in november 2024 werd Ahold Delhaize in de Verenigde Staten getroffen door een ransomware-aanval waarbij gegevens van meer dan twee miljoen mensen buit werden gemaakt.
Wat opvalt, is dat het fysieke kanaal sneller herstelde dan het digitale. De winkels bleven open en vormden het vangnet. Dat vangnet zit in het bedrijfsmodel zelf, en daar zit de les voor veel andere organisaties. Een dienstverlener zonder winkel, waarvan contracten, planning, klantcontact en facturatie volledig digitaal lopen, heeft zo'n vangnet niet. Als daar de systemen uitgaan, is er geen kanaal dat vanzelf blijft werken. Het vangnet moet dan vooraf worden gebouwd.
The Pitt: een generale repetitie op televisie
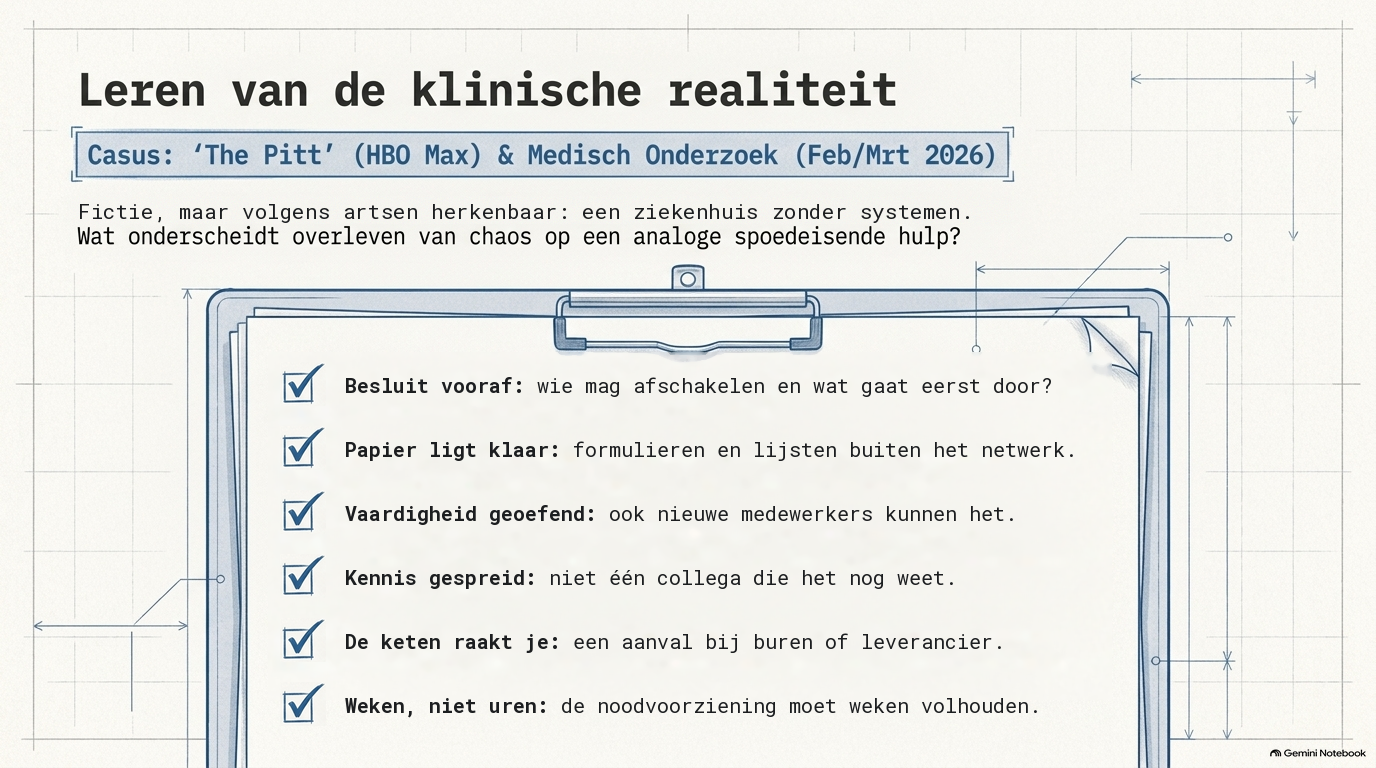
Hoe doorwerken zonder systemen er van binnenuit uitziet, is te zien in het tweede seizoen van de ziekenhuisserie The Pitt. Aan het eind van aflevering 7 blijkt dat twee naburige ziekenhuizen zijn getroffen door een cyberaanval, en dat ook het eigen netwerk doelwit is. De directie besluit alles uit te zetten. In aflevering 8 werkt de spoedeisende hulp van een groot traumacentrum ineens analoog: papieren dossiers, patiënten bijhouden op whiteboards, laboratoriumaanvragen met de hand, uitslagen via de fax.
De serie is fictie en comprimeert de tijd. Experts uit de zorg merkten op dat echte ziekenhuizen soms weken of maanden op papier werken, en dat één dienst het effect onderschat. Maar de details kloppen, en juist die details laten zien wat voorbereiding betekent.
Het besluit moet al genomen zijn voordat het nodig is. In de serie valt het besluit om af te schakelen binnen minuten, aan de top, terwijl de mensen die het werk moeten doen er pas daarna mee worden geconfronteerd. Dat werkt alleen als vooraf is vastgelegd wie mag afschakelen, op basis van welke signalen, en wat er dan als eerste moet doorgaan.
Het papier moet er liggen. De afdeling kan doorwerken omdat er formulieren, doordrukpapier en een faxapparaat zijn. Een terugvalprocedure die alleen in een document op het netwerk staat, bestaat niet op het moment dat het netwerk uit staat.
De vaardigheid moet er zijn. Een van de scènes die kijkers bijbleef: jonge administratieve medewerkers die niet weten hoe je met een balpen op doordrukpapier schrijft. Het is een kleine grap met een serieuze kern. Handmatige processen die nooit worden geoefend, verdwijnen uit een organisatie, en met elke generatie medewerkers sneller.
Eén geheugen is geen systeem. In de serie leunt het team op een collega met een fotografisch geheugen. Dat redt de dienst, maar het is een kwetsbaarheid op zich. Als de continuïteit afhangt van één persoon die weet hoe het zonder systemen moet, is die persoon het enige echte back-upsysteem.
De keten raakt je, ook als jij niet het doelwit bent. De aanleiding in de serie ligt bij de buren. Onderzoekers die cyberaanvallen op ziekenhuizen bestuderen, vonden in de praktijk hetzelfde: een aanval op één ziekenhuis verslechterde aantoonbaar de uitkomsten bij hartstilstand in omliggende ziekenhuizen. Nederland heeft er een eigen voorbeeld van. Na een ransomware-aanval op klantcommunicatiebedrijf AddComm in 2024 kwamen bij de AP 5.407 datalekmeldingen binnen van organisaties die er klant waren. Eén leverancier, duizenden getroffen opdrachtgevers.
Plan voor weken, niet voor een dienst. De OM-casus laat zien hoe lang noodprocessen kunnen duren. Een terugvalplan dat uitgaat van een paar uur, is een plan voor een storing, niet voor een incident.
Vertaald naar de eigen organisatie
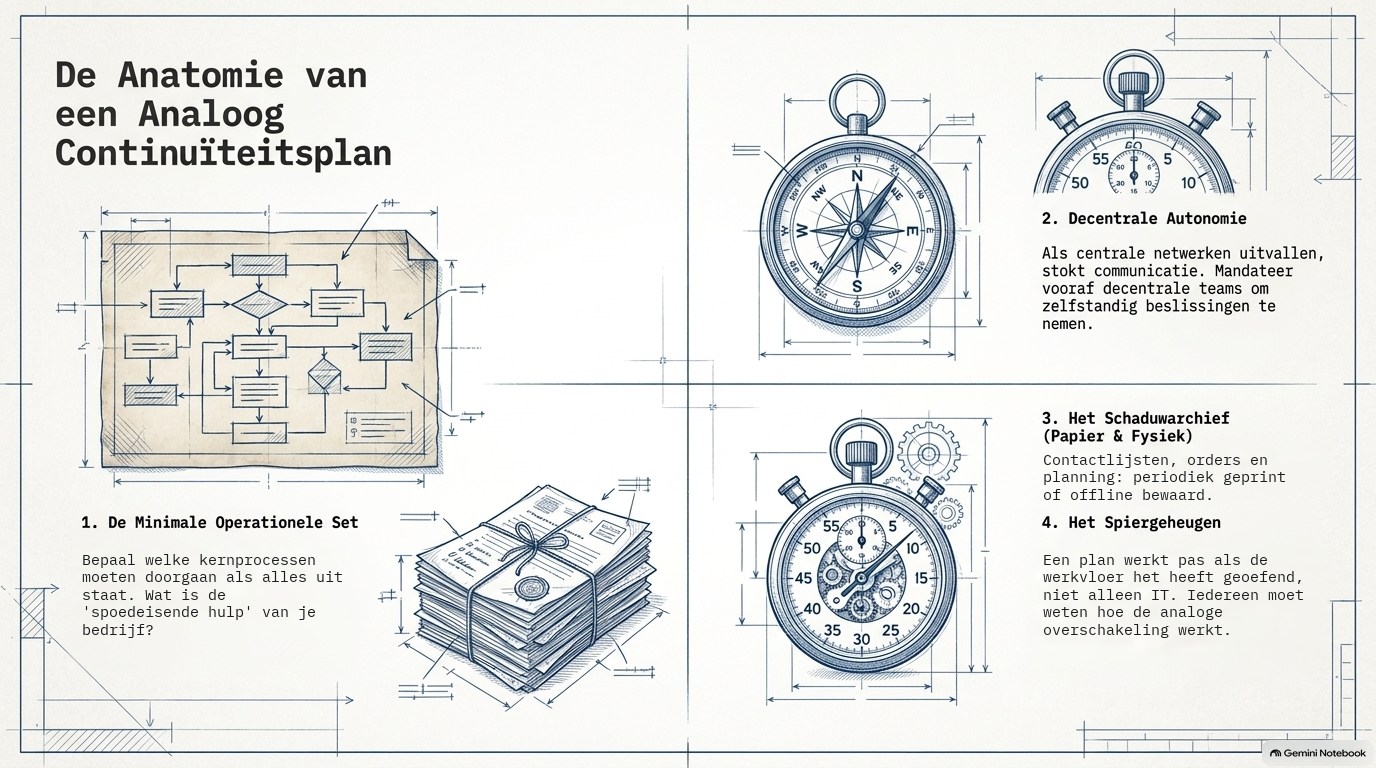
Neem een organisatie met tienduizenden klantcontracten, een netwerk van leveranciers en ketenpartners, en klanten en medewerkers die dagelijks op een portal of app vertrouwen. Stel dat op een maandagochtend het contractsysteem, het klantportaal en de koppelingen met de ketenpartners uit voorzorg worden afgeschakeld, en dat dat tien dagen duurt. Dan zijn dit de vragen die ertoe doen:
- Klanten. Welke klanten moeten als eerste worden geïnformeerd, en via welk kanaal, als het portal, de mail en de klantenservice uit liggen? Liggen de contactgegevens van de belangrijkste klanten en leveranciers ergens buiten de getroffen systemen? Liggen er vooraf geschreven berichten klaar, zodat niemand op dag één hoeft te formuleren?
- Lopende dienstverlening. Welke leveringen, afspraken en diensten moeten doorgaan, en hoe weten medewerkers en partners wat er gepland stond als de planning niet te openen is? Een periodieke export van lopende orders en de planning voor de komende twee weken, buiten het netwerk bewaard, is goedkoop en wordt bijna nooit gemaakt.
- Ketenpartners. Hoe weten leveranciers en partners dat een bericht in jouw naam echt van jou komt? Criminelen gebruiken een publiek incident direct voor phishing, zoals Albert Heijn zag. Een vooraf afgesproken kanaal en een vaste contactpersoon voorkomen dat.
- Geld. Kunnen facturen worden verstuurd en betaald, kunnen salarissen worden uitbetaald, en wie mag in een noodsituatie betalingen goedkeuren zonder dat een overtuigend telefoontje volstaat?
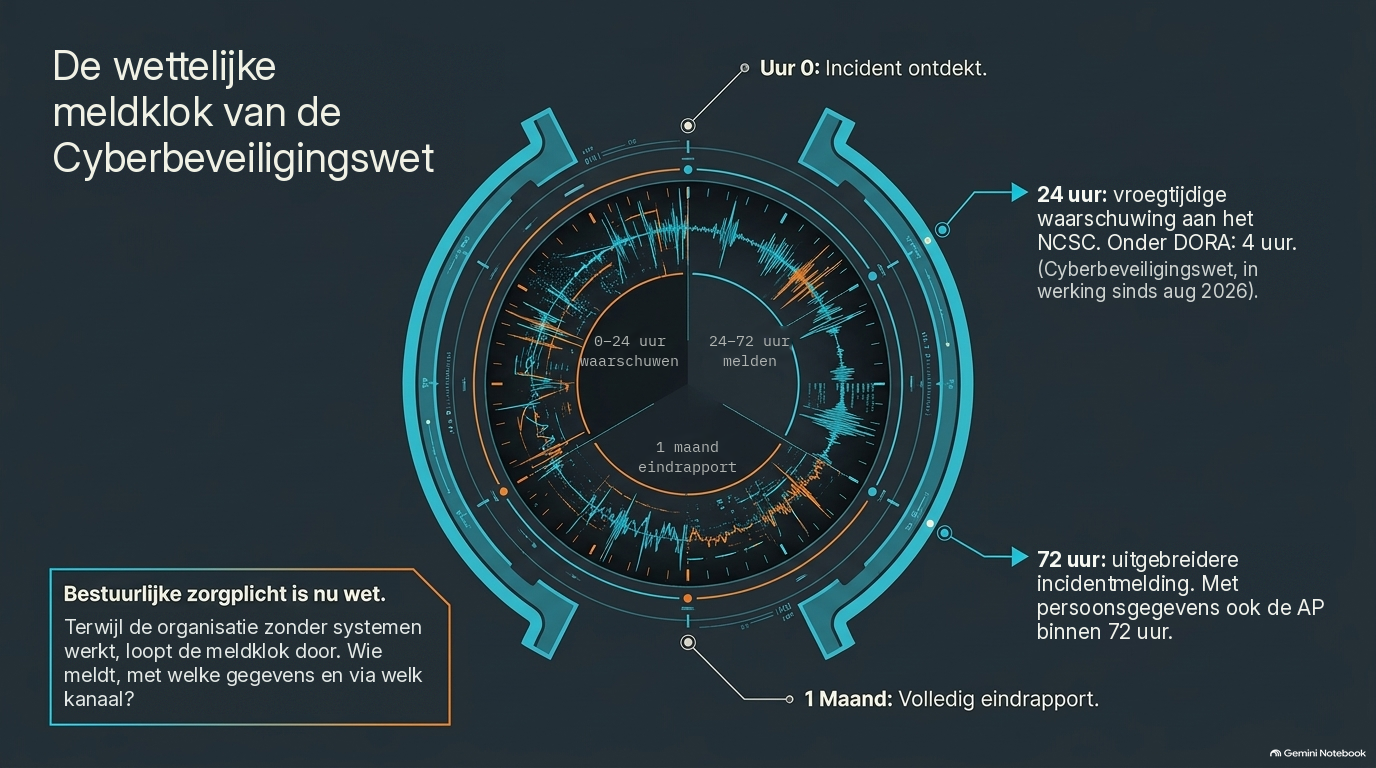
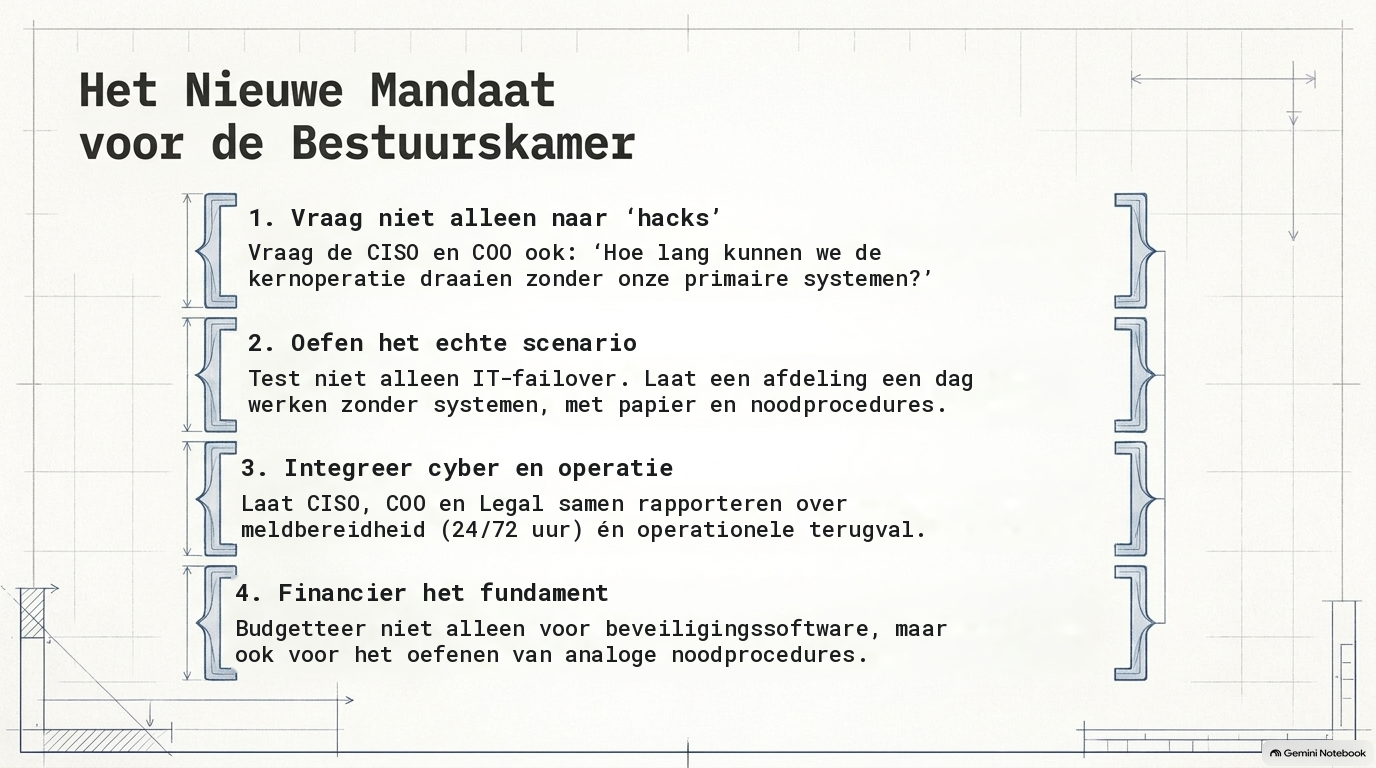
- Besluitvorming. Wie besluit tot afschakelen, wie tot weer aansluiten, en op basis van welke controles? Haastig herstel zonder schone herinstallatie kan de aanvaller opnieuw binnenlaten. Wie doet, als de organisatie onder de Cyberbeveiligingswet valt, binnen 24 uur de verplichte melding, en wie belt de externe incident-responsepartij, waarvan het nummer op papier hoort te liggen?
- Duur. Wat gebeurt er op dag drie, dag zeven en dag veertien? Waar loopt de achterstand op, en hoe wordt die later ingehaald?
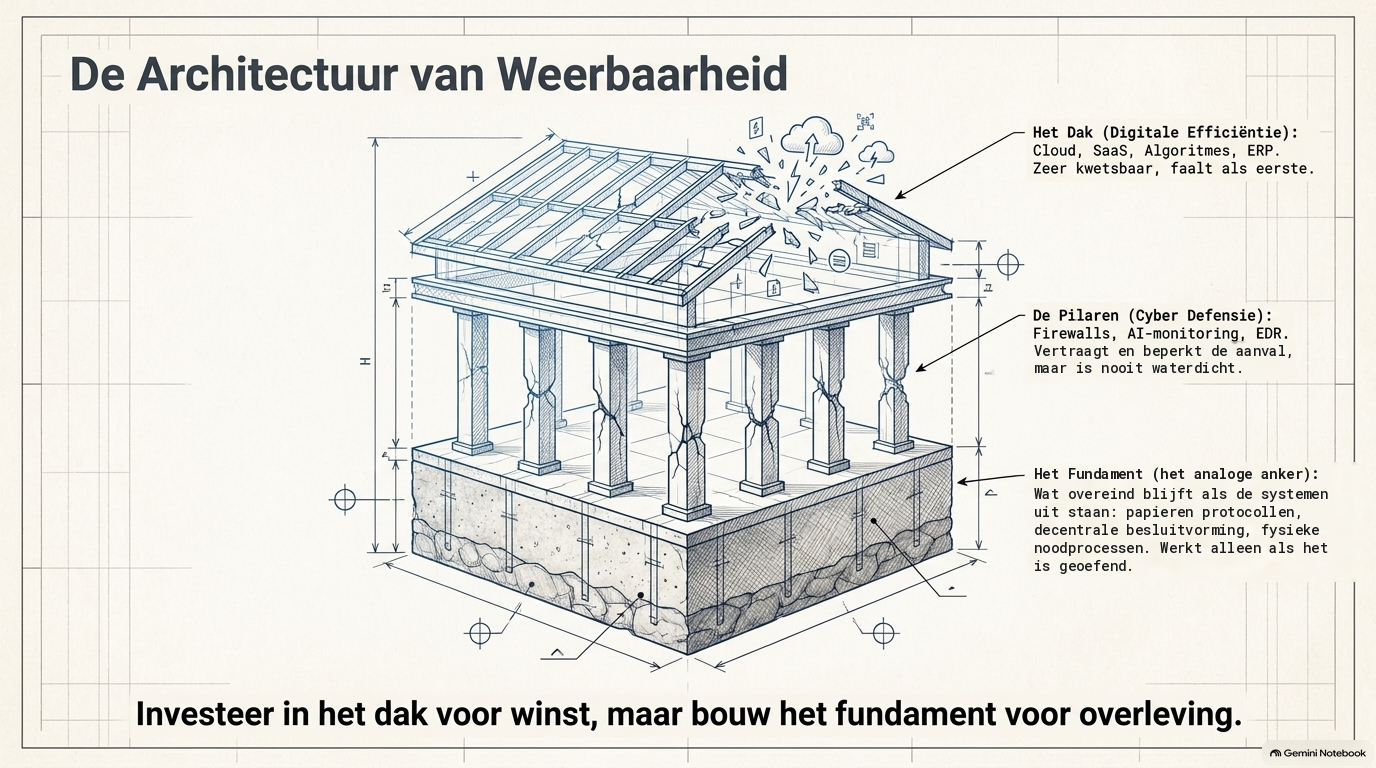
Het antwoord op die vragen hoort niet pas tijdens een incident te ontstaan. Het hoort vooraf te zijn uitgewerkt, op papier beschikbaar te zijn en geoefend te zijn met de mensen die het moeten uitvoeren. Een cyberverzekering en een vooraf gecontracteerde incident-responsepartij helpen, maar vervangen die voorbereiding niet.
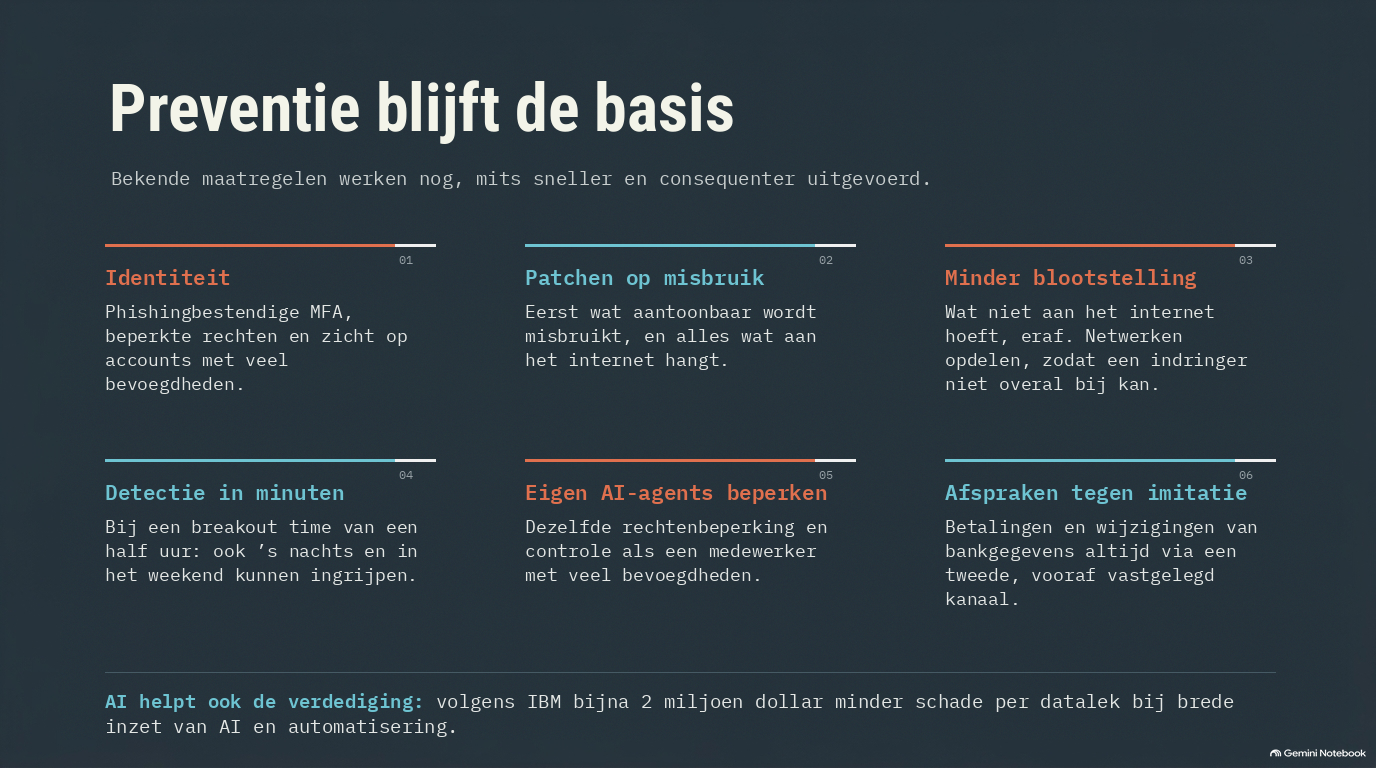
Preventie blijft de basis
Het andere been blijft nodig. Omdat AI vooral bestaande technieken versnelt, werken de bekende maatregelen nog steeds. Ze moeten alleen sneller en consequenter worden uitgevoerd.
- Identiteit. Phishingbestendige meervoudige authenticatie, beperkte rechten en zicht op accounts met veel bevoegdheden. Gezien de accountovernames is dit de eerste prioriteit.
- Patchen op basis van misbruik. Prioriteit voor kwetsbaarheden die aantoonbaar worden misbruikt, en voor systemen die aan het internet hangen, zoals de toegangssoftware waarlangs het OM werd binnengedrongen.
- Minder blootstelling en meer opdeling. Wat niet aan het internet hoeft, eraf halen. Netwerken opdelen, zodat één indringer niet alles kan bereiken.
- Detectie in minuten. Bij een breakout time van een half uur moet iemand verdachte activiteit kunnen zien en stoppen, ook 's nachts en in het weekend. Dat kan in eigen beheer of uitbesteed, maar het moet er zijn.
- Eigen AI-systemen als aanvalsoppervlak. Meer dan een op de vijf organisaties meldde aan IBM een incident waarbij AI-modellen of -toepassingen het doelwit waren. Google telde dat de helft van alle kwetsbaarheden in AI-systemen zit in de software die AI-agents aanstuurt en koppelt. Agents verdienen dezelfde rechtenbeperking en controle als een medewerker met veel bevoegdheden.
- Afspraken tegen imitatie. Betalingen en wijzigingen van bankgegevens altijd via een tweede, vooraf vastgelegd kanaal bevestigen, ongeacht hoe overtuigend de stem of het gezicht is.
Dezelfde technologie helpt ook de verdediging. Organisaties die AI en automatisering breed inzetten in hun beveiliging, hadden volgens IBM gemiddeld bijna 2 miljoen dollar minder schade per datalek. Toch gebruikt een op de vier organisaties deze middelen nog helemaal niet.
Geen IT-onderwerp meer
Sinds 15 augustus 2026 geldt de Cyberbeveiligingswet, de Nederlandse invulling van de Europese NIS2-richtlijn, voor ruim 8.000 organisaties. De wet maakt cyberbeveiliging uitdrukkelijk een taak van het bestuur. Bestuurders moeten zelf voldoende kennis hebben om risico's en maatregelen te kunnen beoordelen, en kunnen persoonlijk aansprakelijk worden gesteld als de zorgplicht niet wordt nageleefd.
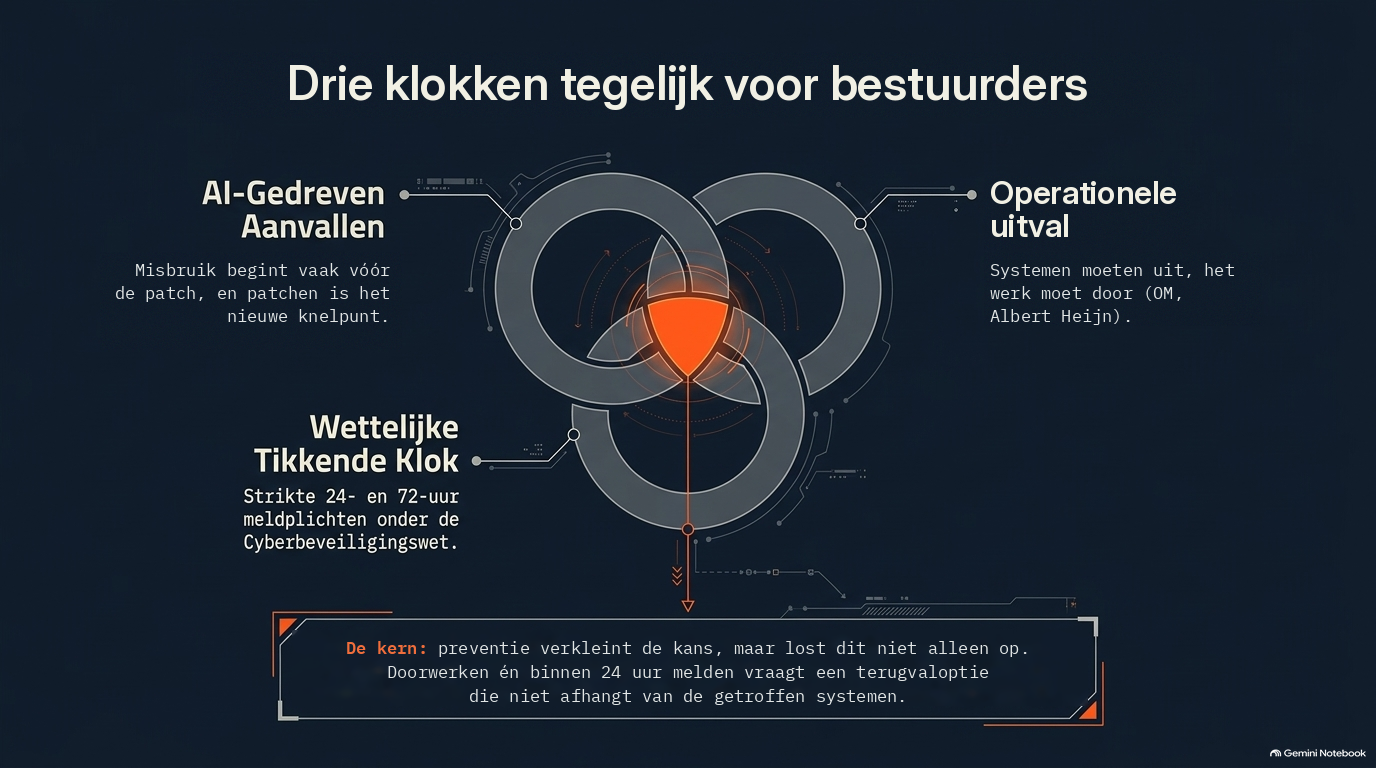
De wet bevat ook een meldplicht die precies in de chaos van de eerste dagen valt. Een significant incident moet binnen 24 uur met een vroegtijdige waarschuwing worden gemeld, binnen 72 uur volgt een uitgebreidere melding en binnen een maand een eindrapport. Voor financiële instellingen die ook onder de Europese DORA-verordening vallen, is de eerste termijn vier uur. Zijn er persoonsgegevens betrokken, dan geldt daarnaast de melding bij de AP binnen 72 uur. Wie op dat moment de systemen uit heeft staan, moet weten wie meldt, met welke gegevens en via welk kanaal. Ook organisaties die niet onder de wet vallen, krijgen er via hun klanten en ketenpartners mee te maken.
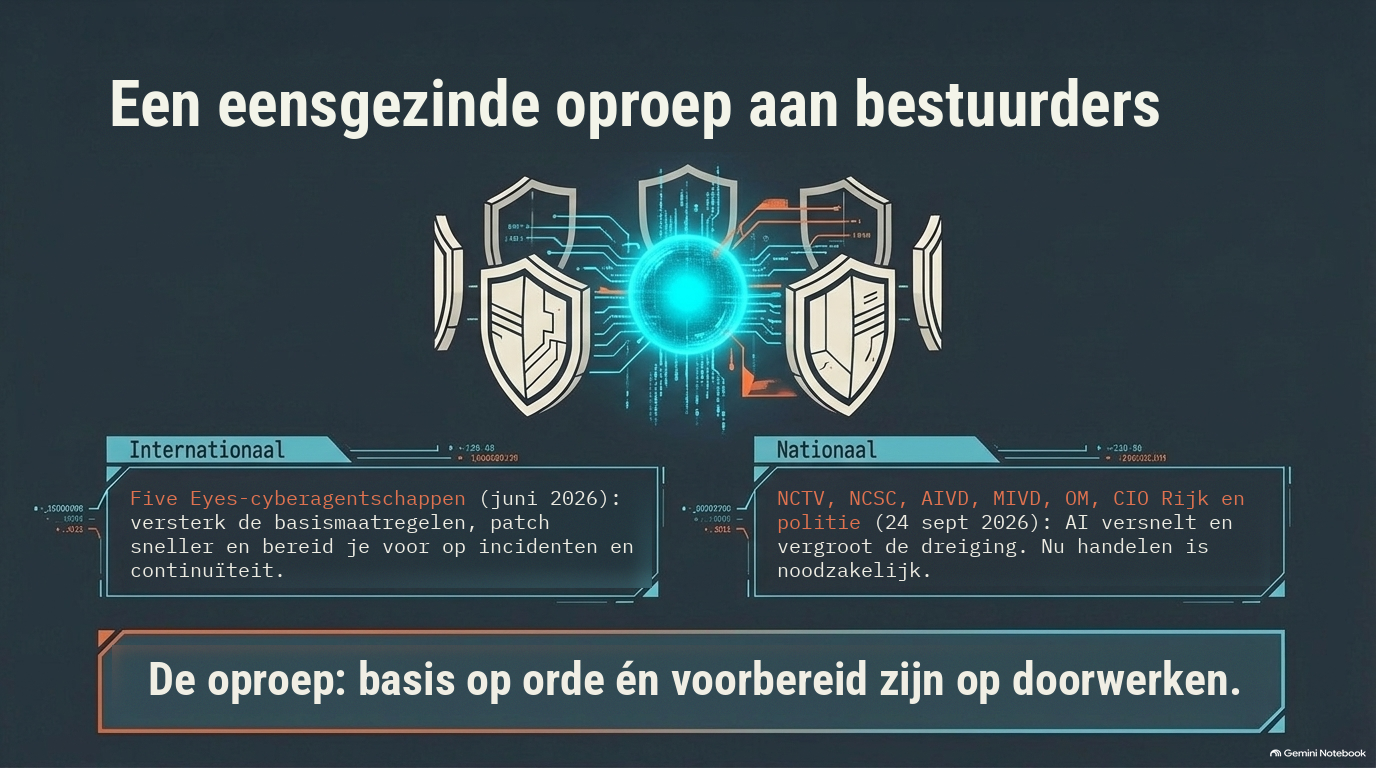
De overheid zegt het inmiddels zonder omwegen. In juni riepen de cyberagentschappen van de Five Eyes bestuurders op om hun paraatheid te toetsen, de basismaatregelen voorrang te geven, sneller te patchen en zich voor te bereiden op incidenten en bedrijfscontinuïteit. In september volgde in Nederland een gezamenlijke verklaring van de NCTV, het NCSC, de AIVD, de MIVD, het OM, de CIO Rijk en de politie. AI automatiseert volgens hen de aanvalsketen van het vinden van een kwetsbaarheid tot het misbruik ervan, verlaagt de drempel voor een bredere groep aanvallers en vergroot bestaande zwaktes. Daarvoor zijn geen geavanceerde modellen nodig; gangbare AI volstaat al. Hun oproep: geef cybersecurity prioriteit en neem signalen rond AI serieus.
Tot slot
De modellen worden beter. De drempel daalt. De bestaande zwaktes blijven. De kans op misbruik is gestegen, het sterkst bij phishing, accountovernames en bekende kwetsbaarheden, en de zwaarste nieuwe capaciteit ligt binnen maanden voor iedereen binnen bereik.
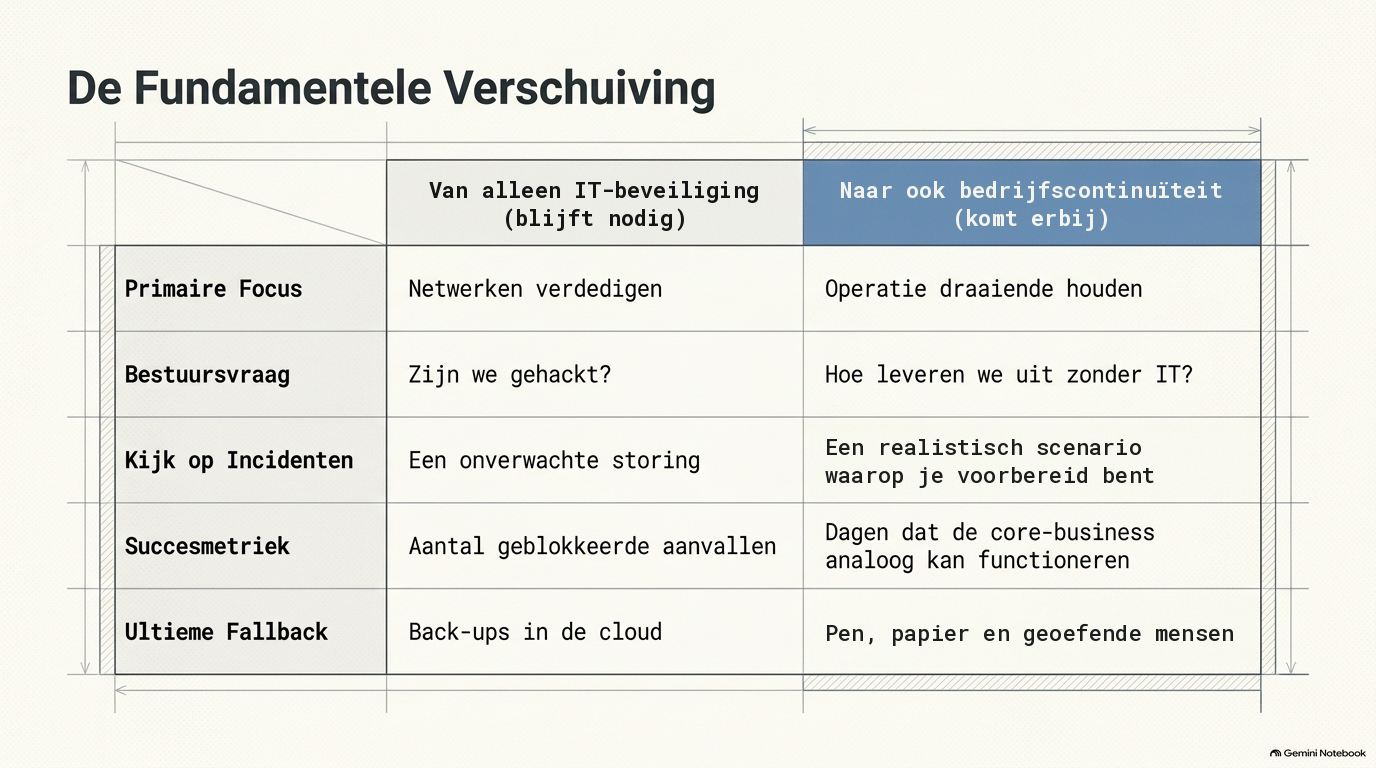
Preventie verkleint de kans. Het OM en Albert Heijn laten zien wat er overblijft als die kans zich toch voordoet: een organisatie die moet doorwerken zonder de systemen waarop ze is gebouwd. The Pitt laat zien wat daarvoor nodig is: een besluit dat vooraf is genomen, papier dat klaarligt, mensen die het hebben geoefend en een plan dat in weken denkt.
De vraag voor bestuurders is niet alleen of de deur dicht is. De vraag is of de organisatie weet hoe ze doorwerkt als hij toch open blijkt te staan.
Bronnen
- Ahold Delhaize / Albert Heijn, Mediastatement inzake cybersecurity incident (laatste update 15 oktober 2026). Officiële updates over de uitval, de distributiecentra, online bestellen en klantcommunicatie. https://nieuws.ah.nl/mediastatement-inzake-it-incident/
- NL Times, Dutch IT Channel, TTM.nl, DutchNews en SecurityWeek (11–16 oktober 2026). Berichtgeving over het verloop van het incident bij Ahold Delhaize, de schatting van de schade door experts, en de eerdere aanval in de VS in november 2024.
- Autoriteit Persoonsgegevens, Datalekkenrapportage 2025 en Rapportage ransomware 2025 (juli 2026). Aantallen datalekken, accountovernames (607 naar 1.742), de AddComm-meldingen, ransomware-aanvallen en het hoofdstuk over AI en phishing.
- Commissie evaluatie ICT-inbreuk Openbaar Ministerie, evaluatierapport (2026), en Openbaar Ministerie, Jaarbericht 2025. Tijdlijn van de Citrix-inbreuk, het besluit om offline te gaan, de noodprocessen en de achterstand.
- NCTV, NCSC, AIVD, MIVD, OM, CIO Rijk en Politie, AI versnelt en vergroot de dreiging: nu handelen noodzakelijk (24 september 2026). Gezamenlijke verklaring over AI en de cyberdreiging in Nederland.
- Five Eyes-cyberagentschappen, gezamenlijke verklaring over frontier AI en cyberrisico, gepubliceerd via het Britse NCSC (juni 2026). Oproep aan bestuurders om paraatheid, basismaatregelen, patchen en continuïteit te versterken.
- Cyberbeveiligingswet en Cyberbeveiligingsbesluit (Stb. 2026, 187 en 189), in werking sinds 15 augustus 2026, en NCSC, Infosheet meldplicht Cyberbeveiligingswet. Zorgplicht, bestuurlijke verantwoordelijkheid en de gefaseerde meldplicht van 24 uur, 72 uur en een maand.
- Anthropic, Claude Mythos Preview en Project Glasswing (april 2026). Aankondiging van het model, de gevonden kwetsbaarheden en de beperkte uitrol. https://www.anthropic.com/glasswing
- Anthropic, Project Glasswing: An initial update (mei 2026). Resultaten na de eerste maand, onafhankelijke controle van meldingen en patchen als nieuw knelpunt. https://www.anthropic.com/research/glasswing-initial-update
- Anthropic, Claude Fable 5 and Claude Mythos 5 (juni 2026). Algemene uitrol van een Mythos-klasse model met beveiligingen, en beperkte uitrol van Mythos 5. https://www.anthropic.com/research/claude-fable-5-mythos-5
- Anthropic Frontier Red Team, GLM-5.3 and the spread of advanced cyber capabilities (2026). Testresultaten van het open-weight model GLM-5.3 en de omzeilbaarheid van de beveiliging, met verwijzing naar de beoordeling door NIST CAISI. https://www.anthropic.com/research/glm-5-3-and-the-spread-of-advanced-cyber-capabilities
- UK AI Security Institute, Our evaluation of Claude Mythos Preview's cyber capabilities (april 2026). De 32-stappen-simulatie en de beperkingen van de test. https://www.aisi.gov.uk/blog/our-evaluation-of-claude-mythos-previews-cyber-capabilities
- Heiding, Lermen, Kao, Verdun, Schneier en Vishwanath, Evaluating Large Language Models' Ability to Automate Spear Phishing, Expert Systems with Applications (2026). Het experiment achter de 54 en 12 procent, inclusief de vergelijking met menselijke experts.
- Microsoft, Digital Defense Report 2025. Rapportage over AI-phishing en de economie ervan.
- CrowdStrike, 2026 Global Threat Report (februari 2026). Breakout time en de toename van activiteit van aanvallers die AI inzetten. https://www.crowdstrike.com/global-threat-report.html
- IBM en Ponemon Institute, Cost of a Data Breach Report 2026 (juli 2026). Aandeel en kosten van AI-ondersteunde datalekken, deepfake-imitatie, aanvallen op AI-systemen en besparing door AI in de verdediging.
- Google Threat Intelligence Group, Vulnerability Discovery and Exploitation Trends in the AI Era (30 september 2026). Ontwikkeling van publicaties en misbruik van kwetsbaarheden, kanttekeningen bij de cijfers en kwetsbaarheden in AI-systemen.
- Mandiant, M-Trends 2026. Negatieve gemiddelde time-to-exploit en de ontwikkeling sinds 2018.
- Verizon, 2026 Data Breach Investigations Report (mei 2026). Misbruik van kwetsbaarheden als belangrijkste manier om binnen te komen, met de dataperiode en methodewijziging.
- HBO Max, The Pitt, seizoen 2, afleveringen 7 en 8 (februari 2026). De cyberaanval en de analoge dienst op de spoedeisende hulp.
- Dark Reading (februari 2026) en een bijdrage van artsen-onderzoekers naar cyberaanvallen op ziekenhuizen (maart 2026). Reacties uit de zorg op de realiteitszin van The Pitt en onderzoek naar de gevolgen voor omliggende ziekenhuizen.
Dit stuk is gemaakt samen met Claude (Anthropic), Grok (xAI) en Notebook (Google). De gedachten, posities en interpretaties zijn van mij.